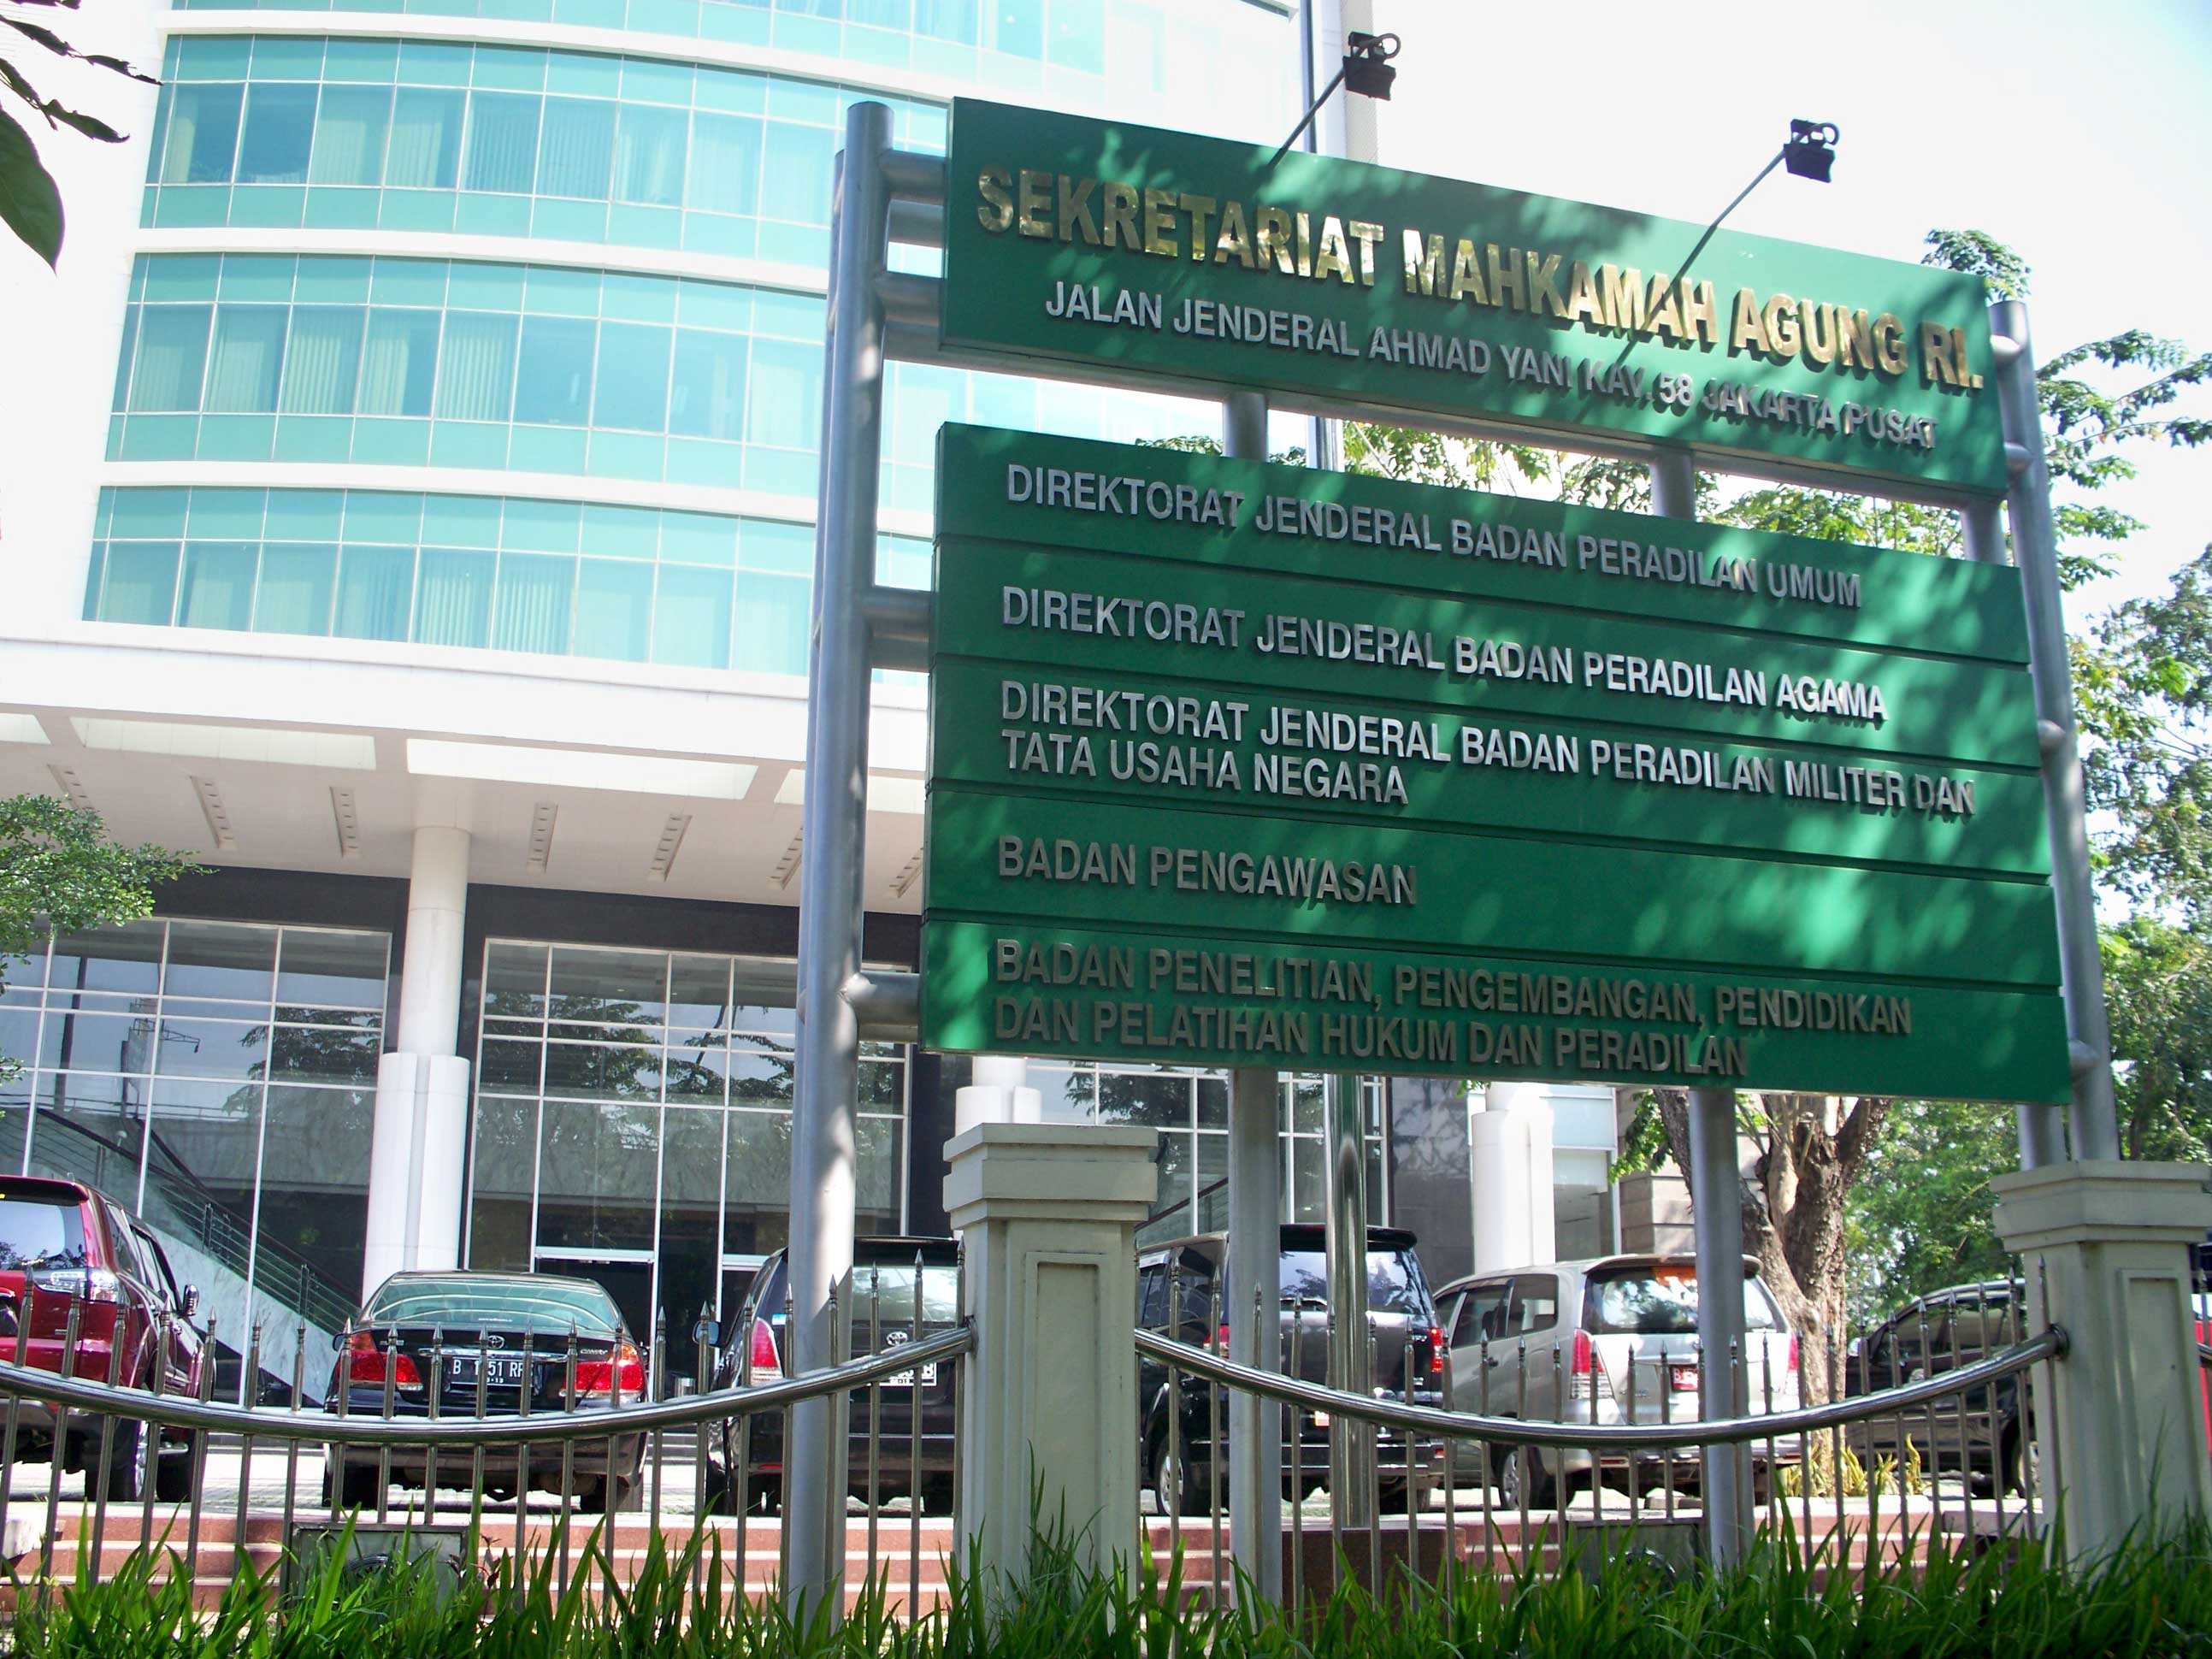
Jakarta – Direktorat Jenderal Badan Peradilan Umum (Ditjen Badilum) Mahkamah Agung RI mengeluarkan instruksi kepada seluruh Pengadilan Negeri di Indonesia untuk segera melakukan langkah mitigasi terhadap kerentanan keamanan sistem informasi, khususnya pada server Sistem Informasi Penelusuran Perkara (SIPP).
Instruksi tersebut tertuang dalam surat Nomor 135/DJU.3/TI1.1.1/X/2026 tertanggal 24 Oktober 2026 yang bersifat Sangat Segera, dengan perihal Tindak Lanjut Mitigasi Kerentanan CVE-2026-109618 dan CVE-2026-109619 (PHP2Shell).
Surat tersebut merupakan tindak lanjut atas surat Kepala Biro Hukum dan Humas Mahkamah Agung RI Nomor 309/BUA.6/TI1.1.1/X/2026 pada tanggal yang sama, terkait imbauan keamanan terhadap potensi serangan siber di lingkungan Mahkamah Agung.
Baca Juga: Pembelaan Diri (Noodweer) Perspektif KUHP dan Yurisprudensi
Dalam surat tersebut diungkapkan bahwa sebagian besar server SIPP pada pengadilan tingkat pertama saat ini masih berjalan menggunakan sistem operasi CentOS 7 dengan PHP versi 5.4 atau 5.6.
Kondisi tersebut menyebabkan server SIPP termasuk dalam kategori sistem yang terdampak kerentanan terhadap serangan siber pada level berbahaya.
Menyikapi kondisi tersebut, Ditjen Badilum meminta seluruh satuan kerja yang masih menggunakan konfigurasi sistem operasi tersebut agar segera melakukan mitigasi keamanan dengan menjalankan script yang telah disediakan melalui tautan resmi:
Sementara itu, bagi satuan kerja yang menggunakan sistem operasi selain CentOS 7, diminta untuk menunggu informasi dan petunjuk mitigasi lebih lanjut yang akan disampaikan melalui tautan yang sama.
Selain menjalankan script mitigasi, Ditjen Badilum juga menginstruksikan sejumlah langkah teknis untuk memperkuat keamanan sistem informasi pengadilan.
Satuan kerja diminta melakukan pembaruan PHP ke versi yang telah diperbaiki, yakni PHP 8.5.12, 8.4.27, 8.3.36, atau 8.2.35, sesuai dengan versi yang digunakan.
Pembaruan tersebut harus dipastikan diterapkan pada seluruh runtime PHP yang digunakan oleh layanan web, termasuk PHP-FPM, Apache mod_php, dan php-cgi. Setelah proses pembaruan selesai, satuan kerja juga diminta melakukan restart terhadap layanan terkait.
Adapun bagi satuan kerja yang belum memungkinkan untuk melakukan pembaruan, Ditjen Badilum menginstruksikan agar dilakukan pembatasan akses jaringan serta pemantauan aktivitas layanan secara ketat.
Langkah pengamanan tersebut harus tetap memperhatikan keberlangsungan operasional sistem hingga pembaruan keamanan dapat diterapkan.
Mengingat pentingnya penanganan kerentanan keamanan tersebut, Ditjen Badilum menegaskan agar seluruh satuan kerja memberikan perhatian serius dan segera melaksanakan langkah mitigasi sesuai dengan kewenangan masing-masing.
Untuk mendukung pelaksanaannya, Ditjen Badilum juga telah menyediakan sejumlah narahubung teknis yang dapat dihubungi apabila satuan kerja mengalami kendala dalam penerapan langkah-langkah pengamanan.
Baca Juga: Badilum Implementasikan Awareness Journey dalam Tata Kelola IT
Instruksi ini menjadi perhatian penting bagi seluruh aparatur pengadilan, khususnya pengelola teknologi informasi, mengingat SIPP merupakan salah satu sistem utama yang menunjang administrasi dan penelusuran perkara pada pengadilan tingkat pertama.
Upaya mitigasi tersebut sekaligus menjadi bagian penting dalam menjaga keamanan sistem informasi serta memastikan layanan administrasi perkara di lingkungan peradilan umum tetap dapat berjalan secara berkesinambungan. (al)
Untuk Mendapatkan Berita Terbaru Dandapala Follow Channel WhatsApp : Info Badilum MA RI