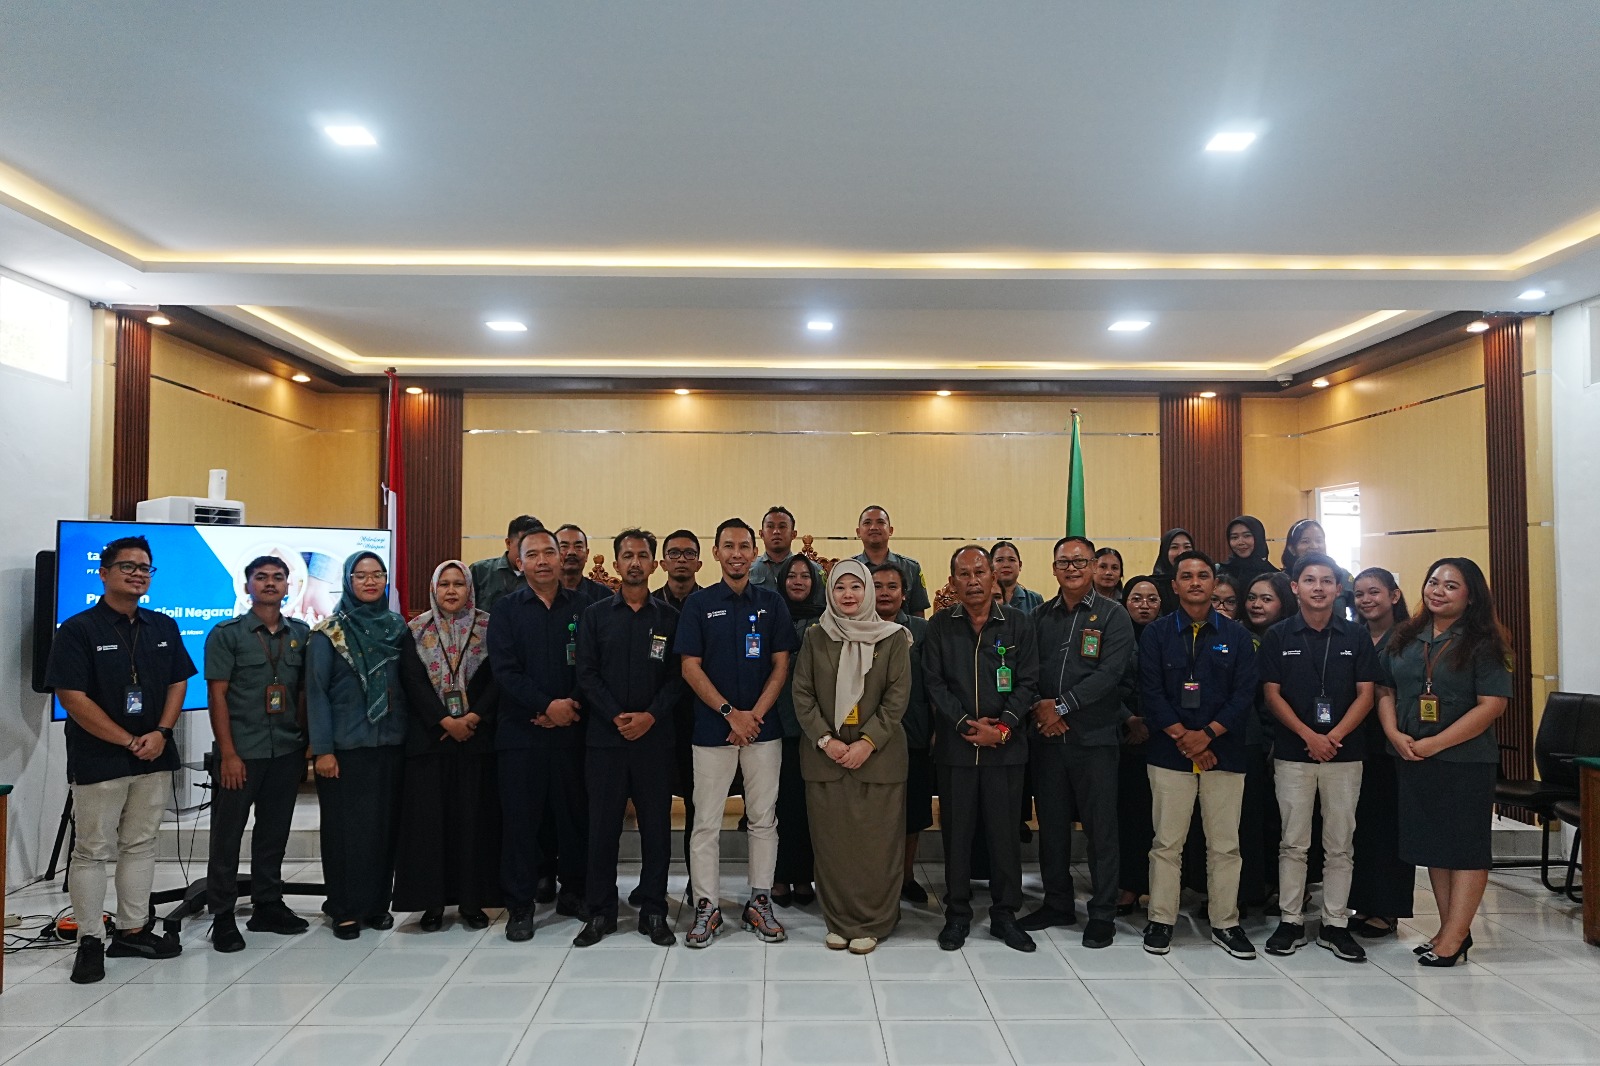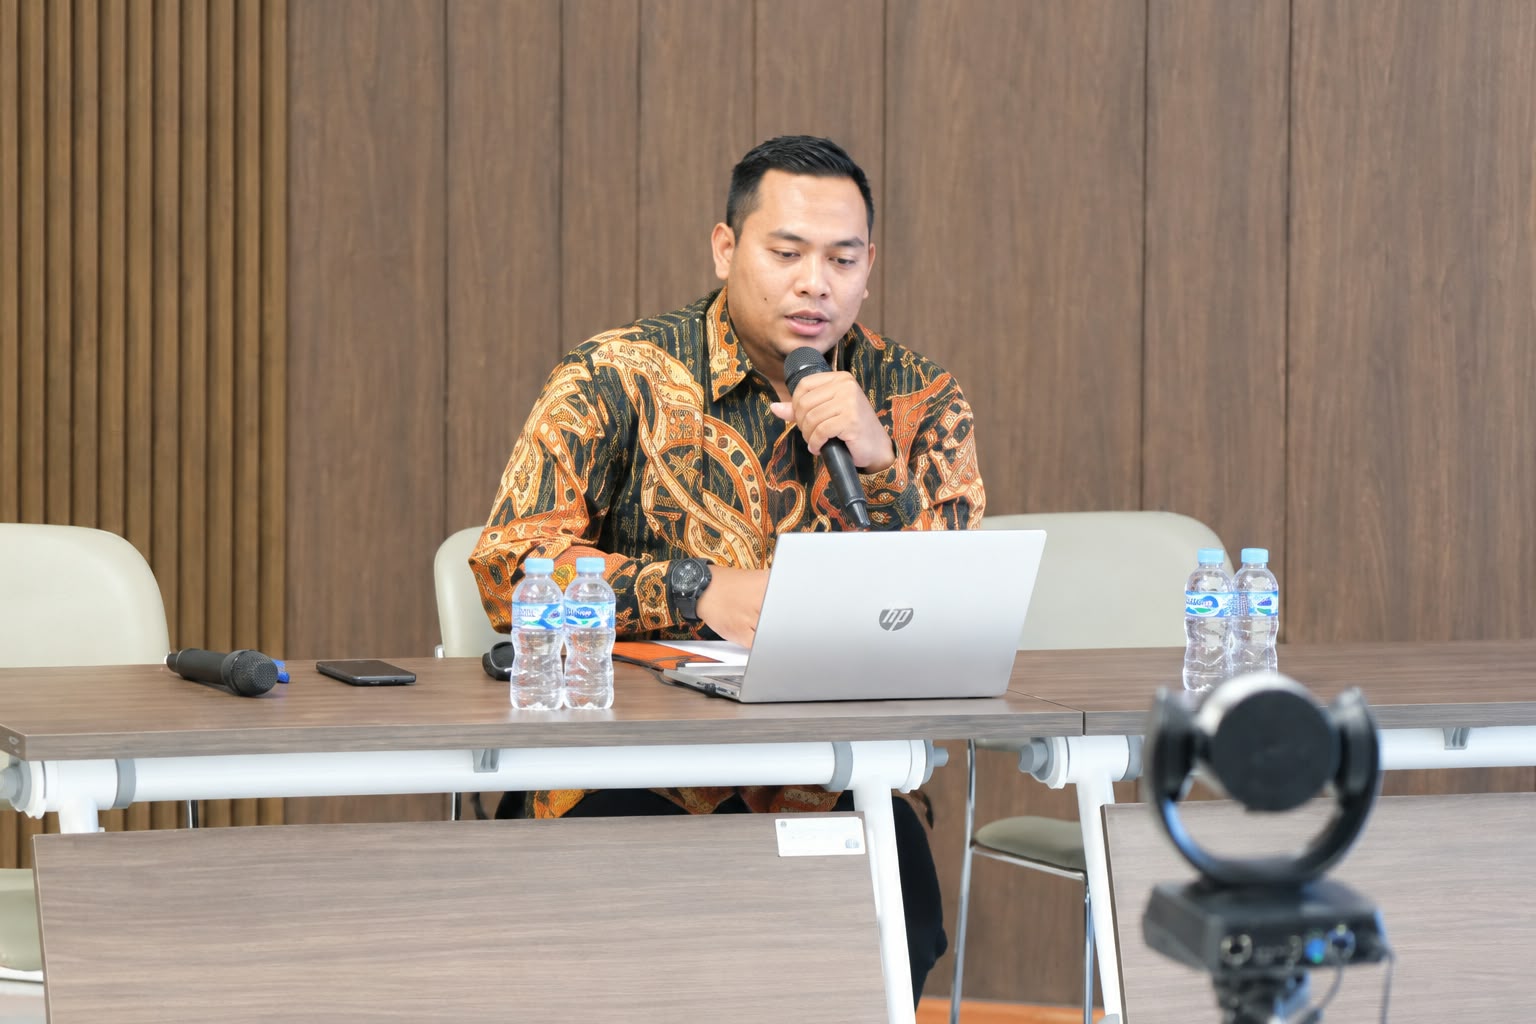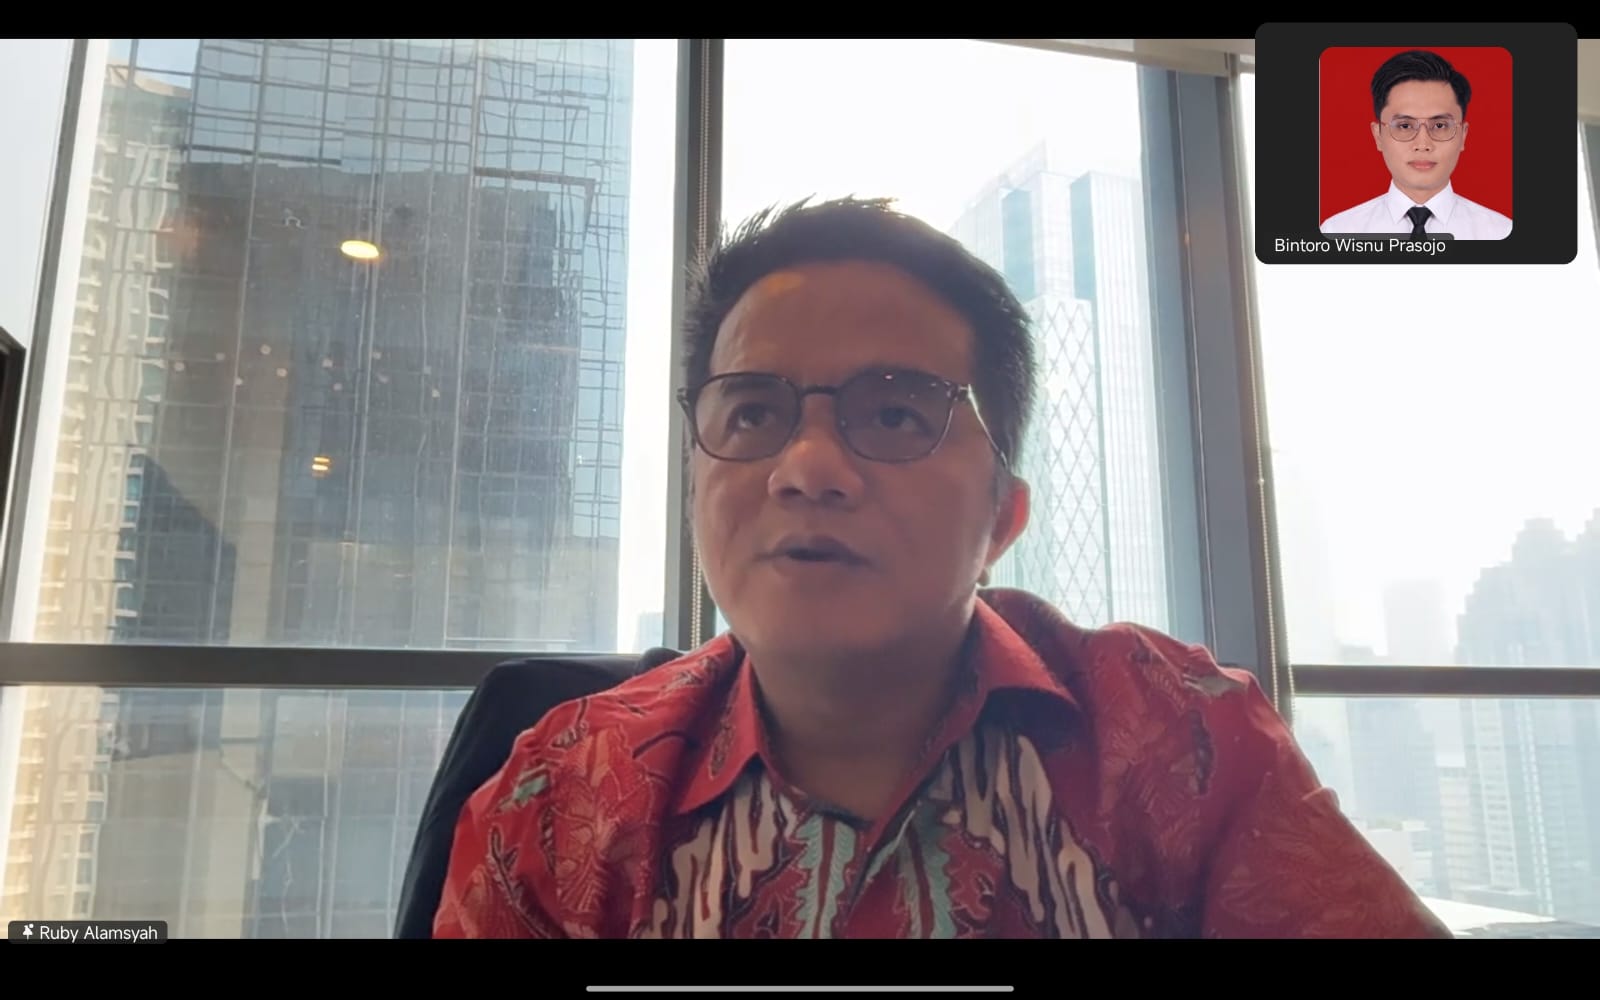
Jakarta - Pelatihan Kecerdasan Artifisial: Kejahatan, Batas Etika dan Pemanfaatan di Pengadilan menghadirkan materi "Ragam Kejahatan Siber di Ranah Sosial, Ekonomi, Perbankan, dan Personal" pada Selasa, 22 September 2026, pukul 08.30 sampai 12.00 WIB. Materi dibawakan oleh Ruby Alamsyah, S.T., M.T.I., Founder & Chief Digital Forensic Officer PT Digital Forensic Indonesia (DFI), dengan pendamping Kol. Kum. Dr. Dahlan Suherlan, S.H., M.H. Sesi ini memusatkan pembahasan pada modus operandi, jejak digital, dan konstruksi perkara.
Kejahatan siber dirumuskan dalam paparan sebagai tindak pidana yang dilakukan oleh individu dan kelompok dengan memanfaatkan teknologi, komunikasi elektronik, dan internet sebagai sarana, sasaran, atau lingkungan terjadinya kejahatan. Ketiga peran itu menjadi kunci penyortiran pertama: teknologi dapat menjadi sarana, ketika kejahatan lama dilakukan dengan cara baru; menjadi sasaran, ketika sistem atau data itu sendiri yang diserang; atau menjadi lingkungan, ketika kejahatan berlangsung di dalam ruang digital. Pembedaan ini, menurut paparan, menentukan pasal yang tepat, alat bukti yang dicari, dan ahli yang dibutuhkan.
Dari kerangka itu, paparan menyusun peta ragam kejahatan siber ke dalam tujuh kelompok berikut.
Baca Juga: Deepfake Dilema: Tantangan Hukum Pidana di Era Artificial Intelligence
1. Kejahatan terhadap individu
Kelompok ini mencakup pencurian identitas, online harassment, cyberstalking, cyberbullying, doxing, pemerasan berbasis data, dan impersonation.
2. Kejahatan terhadap data dan informasi
Bentuknya berupa data theft, data leakage, unauthorized access, manipulasi data, pencurian credential, dan penyalahgunaan informasi.
3. Kejahatan ekonomi dan penipuan
Kelompok ini memuat online fraud, marketplace fraud, investment fraud, phishing, social engineering, business email compromise, dan manipulasi transaksi elektronik. Paparan merinci cara kerja beserta tanda yang dapat dibaca di dalam berkas: penipuan marketplace ditandai percakapan yang digiring ke luar aplikasi dan rekening atas nama orang lain;
4. Kejahatan terhadap sistem dan jaringan
Kelompok ini mencakup unauthorized access, malware, ransomware, banking malware, denial of service, dan serangan terhadap infrastruktur digital.
5. Kejahatan perbankan dan keuangan
Bentuk yang dipetakan meliputi account takeover, transaksi elektronik tanpa hak, credential theft, skimming, fraud pembayaran, pencucian uang berbasis teknologi, dan penyalahgunaan aset digital.
6. Kejahatan berbasis konten dan identitas
Kelompok ini terdiri atas deepfake, voice cloning, manipulasi foto dan video, synthetic identity, konten palsu, serta impersonation. Paparan mengingatkan bahwa tanda-tanda lama tidak lagi dapat diandalkan: bahasa kacau dan salah ketik digantikan tulisan rapi dalam bahasa Indonesia dan bahasa daerah; suara datar digantikan suara tiruan yang membawa intonasi dan logat pemilik aslinya; wajah kaku dan kedipan ganjil menjadi jauh lebih halus; jumlah jari dan tulisan pada gambar sudah diperbaiki pada model terbaru; dan penolakan panggilan video tidak lagi menjadi petunjuk karena penukaran wajah kini berjalan langsung saat panggilan.
7. Kejahatan berbasis kecerdasan artifisial
Kelompok ketujuh memuat AI-assisted fraud, automated fraud, AI-enabled social engineering, deepfake, voice cloning, manipulasi dokumen, dan synthetic identity. Paparan menyatakan bahwa modusnya tetap penipuan, pemerasan, dan pemalsuan; yang berubah adalah biaya, kecepatan, dan daya yakinnya. Enam perubahan disebutkan: lebih murah dan cepat, lebih meyakinkan, lebih personal melalui rekayasa sosial yang disesuaikan per korban, lebih otomatis dalam skala besar, lebih sulit dilacak melalui identitas sintetis, dan menurunkan hambatan karena pelaku tidak perlu keahlian teknis tinggi.
Paparan menegaskan bahwa satu perkara sering melintasi beberapa kelompok sekaligus. Serangan dapat dimulai dari social engineering, berlanjut ke pencurian credential, pengambilalihan akun, transaksi ilegal, hingga perpindahan dana. Karena itu, kejahatan siber selalu bersinggungan dengan barang bukti digital, dan konstruksi perkara yang kuat menghubungkan lima simpul jejak digital dengan waktu yang konsisten, yaitu perangkat pelaku, jaringan, platform dan sistem, perangkat korban, serta aliran dana.
Baca Juga: Penyalahgunaan Deepfake &Voice Cloning terhadap Keamanan Digital dalam Perspektif Hukum
”Daya tahan bukti menjadi persoalan tersendiri. Memori perangkat yang menyala hilang saat dimatikan, pesan dan akun di platform dapat dihapus pelaku kapan saja, log jaringan memiliki masa simpan terbatas di operator, rekaman CCTV ATM dan gerai umumnya ditimpa berkala, dan ponsel korban rusak oleh setel ulang pabrik. Catatan yang menyertainya berbunyi: bukti yang tidak ada di berkas belum tentu tidak pernah ada, bisa jadi terlambat diamankan” Tegas Ruby Alamsyah.
Pada perkara lintas negara, paparan menguraikan contoh locus delicti ketika operator berada di Kamboja, server di Singapura, korban di Surabaya, dan rekening penampung di Medan, serta merujuk Pasal 2 UU ITE yang berlaku bagi perbuatan di luar wilayah Indonesia yang berakibat hukum di Indonesia atau merugikan kepentingan Indonesia. Empat jalur memperoleh pelaku dan bukti dari luar negeri disebutkan beserta kendalanya, yaitu bantuan timbal balik berdasarkan UU 1/2006, kerja sama kepolisian dan Interpol, permintaan langsung ke platform, serta ekstradisi berdasarkan UU 1/1979. Paparan mencatat bahwa Indonesia bukan pihak Konvensi Budapest, sementara Konvensi PBB melawan Kejahatan Siber diadopsi Majelis Umum pada Desember 2024. (zm/wi)
Untuk Mendapatkan Berita Terbaru Dandapala Follow Channel WhatsApp : Info Badilum MA RI