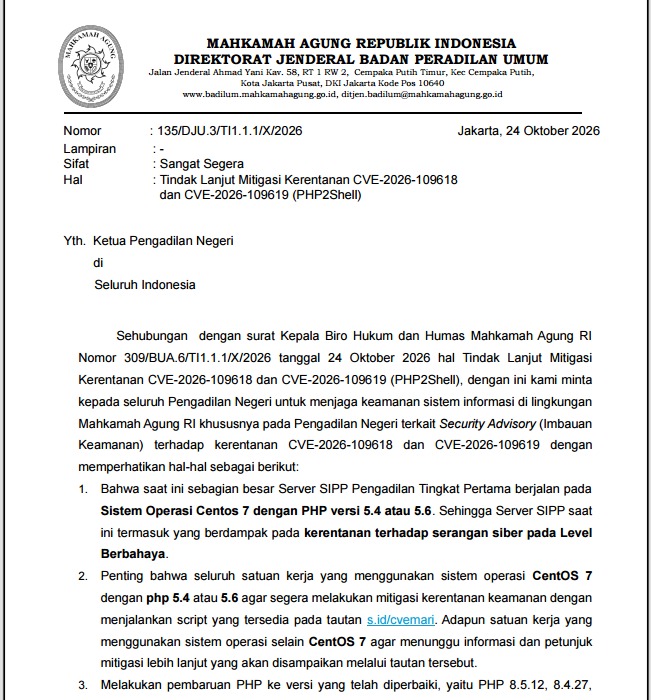
Jakarta – Sebuah surat bertanda “Sangat Segera” meluncur dari Direktorat Jenderal Badan Peradilan Umum (Badilum) Mahkamah Agung RI kepada seluruh Pengadilan Negeri di Indonesia. Pesannya tegas: segera tutup celah keamanan CVE-2026-109618 dan CVE-2026-109619, dua kerentanan yang dikenal dengan sebutan PHP2Shell.
Permintaan itu tertuang dalam Surat Nomor 135/DJU.3/TI1.1.1/X/2026 tanggal Sabtu (24/10/2026) yang ditandatangani secara elektronik oleh Direktur Pembinaan Administrasi Peradilan Umum Mahkamah Agung RI, Zahlisa Vitalita. Surat tersebut menindaklanjuti surat Kepala Biro Hukum dan Humas Mahkamah Agung RI Nomor 309/BUA.6/TI1.1.1/X/2026 yang terbit pada hari yang sama. Melalui surat ini, Badilum meminta seluruh Pengadilan Negeri menjaga keamanan sistem informasi terkait Imbauan Keamanan (Security Advisory) atas kedua kerentanan tersebut.
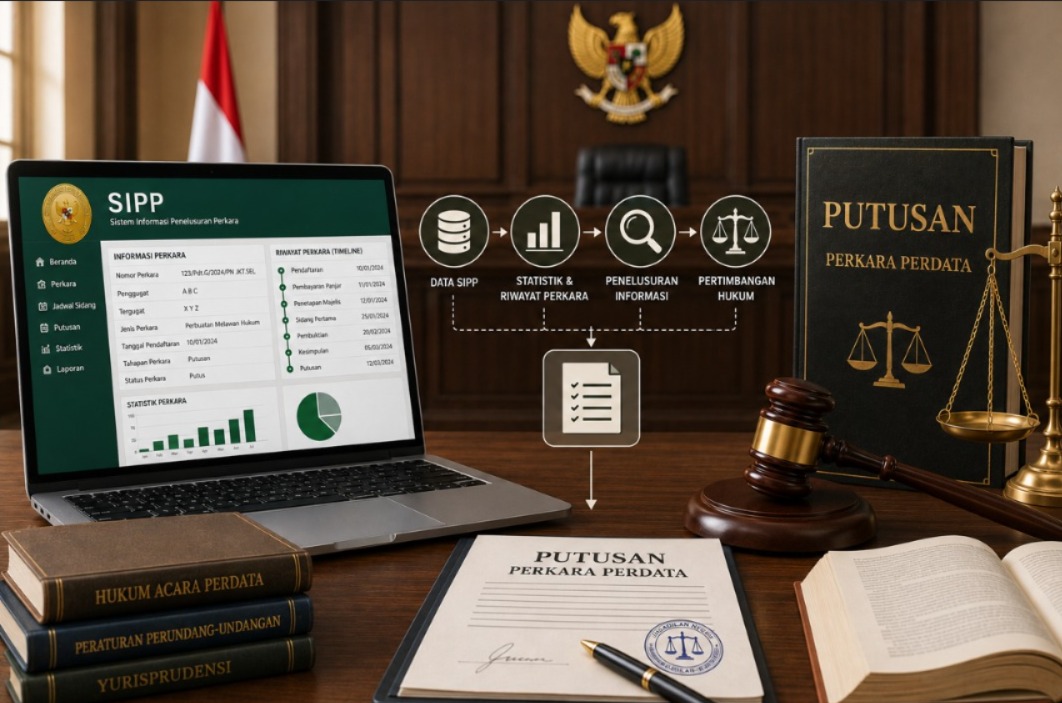
Badilum mengungkapkan bahwa sebagian besar server Sistem Informasi Penelusuran Perkara (SIPP) pada pengadilan tingkat pertama saat ini berjalan pada sistem operasi CentOS 7 dengan PHP versi 5.4 atau 5.6. Akibatnya, server SIPP termasuk yang terdampak kerentanan terhadap serangan siber pada level berbahaya.
Baca Juga: Badilum Instruksikan Pengadilan Negeri Segera Lakukan Mitigasi Ancaman Serangan Siber
Untuk menutup celah tersebut, Badilum menggariskan empat Langkah Pertama, satuan kerja yang menggunakan CentOS 7 dengan PHP 5.4 atau 5.6 diminta segera menjalankan skrip mitigasi yang tersedia pada tautan s.id/cvemari. Satuan kerja dengan sistem operasi selain CentOS 7 diminta menunggu informasi dan petunjuk mitigasi lebih lanjut yang akan disampaikan melalui tautan yang sama. Kedua, memperbarui PHP ke versi yang telah diperbaiki, yaitu PHP 8.5.12, 8.4.27, 8.3.36, atau 8.2.35, sesuai versi yang digunakan. Ketiga, memastikan pembaruan diterapkan pada seluruh runtime PHP yang digunakan layanan web, termasuk PHP-FPM, Apache mod_php, dan php-cgi, lalu melakukan restart layanan terkait setelah pembaruan. Keempat, apabila pembaruan belum dapat dilakukan, satuan kerja diminta membatasi akses jaringan dan memantau aktivitas layanan secara ketat, dengan tetap menjaga keberlangsungan operasional sistem hingga pembaruan keamanan dapat diterapkan.
Baca Juga: Penggunaan Data SIPP Sebagai Dasar Pertimbangan Hukum dalam Putusan Perkara Perdata
Satuan kerja yang membutuhkan informasi lebih lanjut atau menemui kendala teknis dapat menghubungi empat narahubung yang ditunjuk dalam surat, yakni Rian Andri Salam (Kasubag Pengembangan Sistem Aplikasi), Yunawan Kurnia (Kasubag Bimbingan Teknis), Ikhwanul Dawam Sutawijaya (Kasubag Pengembangan Teknologi Informasi), dan Herru Semono (Pranata Komputer Ahli Muda pada Biro Hukum dan Humas Bagian Pengembangan Sistem Informatika). Nomor kontak masing-masing tercantum dalam surat tersebut.
Mengingat pentingnya penanganan kerentanan ini, Badilum meminta seluruh satuan kerja memberikan perhatian dan melaksanakan langkah-langkah mitigasi secara segera sesuai kewenangan masing-masing. Pesannya jelas: mitigasi tidak boleh ditunda. (zm/wi)
Untuk Mendapatkan Berita Terbaru Dandapala Follow Channel WhatsApp : Info Badilum MA RI